Domain aufdeckung.de kaufen?
Wir ziehen mit dem Projekt
aufdeckung.de um.
Sind Sie am Kauf der Domain
aufdeckung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain aufdeckung.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
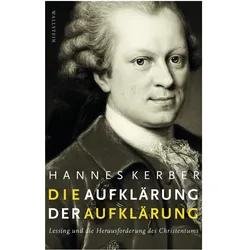
Die Aufklärung der Aufklärung, Fachbücher von Hannes KerberGotthold Ephraim Lessings doppelte Provokation als schärfster Kritiker des Christentums und zugleich Widersacher dieser Kritik. Hannes Kerbers Studie erneuert den epochalen Streit zwischen Aufklärung und Christentum. Im Zentrum steht dabei die Doppelrolle Gotthold Ephraim Lessings. Denn der Dichter und Philosoph veröffentlichte mit den Fragmenten eines Ungenannten nicht nur die schärfste jemals in deutscher Sprache vorgebrachte Kritik an der Bibel und der biblischen Religion, sondern er widersprach dieser Kritik zugleich im Namen einer rücksichtslosen Orthodoxie. Lessings doppelte Provokation findet ihren publizistischen Niederschlag im Fragmentenstreit, der philosophisch vielleicht anspruchsvollsten, theologisch jedenfalls folgenschwersten Kontroverse im Deutschland des 18. Jahrhunderts. In Kerbers sorgfältigen Interpretationen von Lessings Schriften und der Schriften seiner Gegner zeigt sich der Fragmentenstreit als eine Aufklärung der Aufklärung, die die Herausforderung des Christentums in ihrer ganzen Radikalität sichtbar macht.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barbie: Duft-Shaker „Enthüllung“ – QualleMit den Barbie Slime Reveal Duft-Shaker-Puppen werden Überraschungen auf ein ganz neues, stylisches Level gehoben! Schon das Auspacken macht riesigen Spaß: Im Deckel wartet glitzernder Slime, im Becher selbst kommt eine zauberhafte Puppe zum Vorschein, dazu Überraschungs-Accessoires, die wie Eiswürfel und in bedruckten Tütchen verpackt sind. Die „Eiswürfel” lassen sich zerdrücken und immer wieder verwenden – das gehört zum Spielspaß dazu. Die Puppe mit ihrem duftenden, auffälligen, gestreiften Haar und einem besonderen Hautton ist an vielen Stellen beweglich und kann so jederzeit in genau die Super-Posen gebracht werden, die zur ausgedachten Geschichte passen. Welche Barbie-Puppe versteckt sich wohl in der Packung? Unter den Überraschungs-Accessoires warten ein duftendes, niedliches Quallen-Haustier mit Aquarium-Schlafplatz und weitere thematisch passende Teile. Mit warmem und eiskaltem Wasser lässt sich das Aussehen der Puppe immer wieder verändern. Der Shaker-Becher ist ein praktischer Aufbewahrungsort, in dem neben der Puppe auch alle Accessoires Platz finden. Das Set enthält eine Barbie Reveal Duft-Shaker-Puppe und passende Zubehörteile. Mit weiteren, separat erhältlichen Sets dieser Linie lassen sich noch süßere Geschichten nachspielen. (Verfügbarkeit kann variieren.) Die Puppe kann nicht von allein stehen. Farben und Dekorationen können abweichen. Ab 3 Jahren geeignet.23,69 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Gelebte AufklärungGelebte Aufklärung , Johann Georg Sulzers Werk umfasst eine erstaunliche thematische Bandbreite. Geradezu beispielhaft spiegelt es ästhetische, philosophische, kunsttheoretische, pädagogische, naturwissenschaftliche und literaturkritische Positionen, Diskurse und Debatten seiner Epoche wider. Dieser Band diskutiert Sulzer und dessen uvre sowohl im historischen Kontext als auch mit Blick auf aktuelle Fragestellungen der Forschung disziplinen-, medien- und gattungsübergreifend. Unter dem Schlagwort einer ¿gelebten¿ Aufklärung, das ausdrücklich auch auf eine anthropologische und praktische Dimension von Sulzers Werk zielt, widmen sich die Beiträge einzelnen Quellenbeständen, Schriften, Werken, Sammlungs- und Bildobjekten und verorten Sulzer in gelehrten, kulturellen und sozialen Praktiken seiner Zeit. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 20240408, Redaktion: Décultot, Elisabeth~Kittelmann, Jana, Seitenzahl/Blattzahl: 329, Abbildungen: 9 schwarz-weiße und 6 farbige Abbildungen, Keyword: 18. Jahrhundert; Dichtungstheorie; Geselligkeit; Johann Georg Sulzer; Kunsttheorie; Naturforschung; Praxeologie; Pädagogik; Wissensgeschichte; Ästhetik, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Literaturwissenschaft~Aufklärung (Epoche)~Philosophie / 17.-18. Jahrhundert~Ästhetik~Ethik~Ethos~Philosophie / Ethik, Fachkategorie: Kunsttheorie~Abendländische Philosophie: Aufklärung~Ästhetik~Ethik und Moralphilosophie, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 329 Blätter, Länge: 222, Breite: 159, Höhe: 28, Gewicht: 618, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
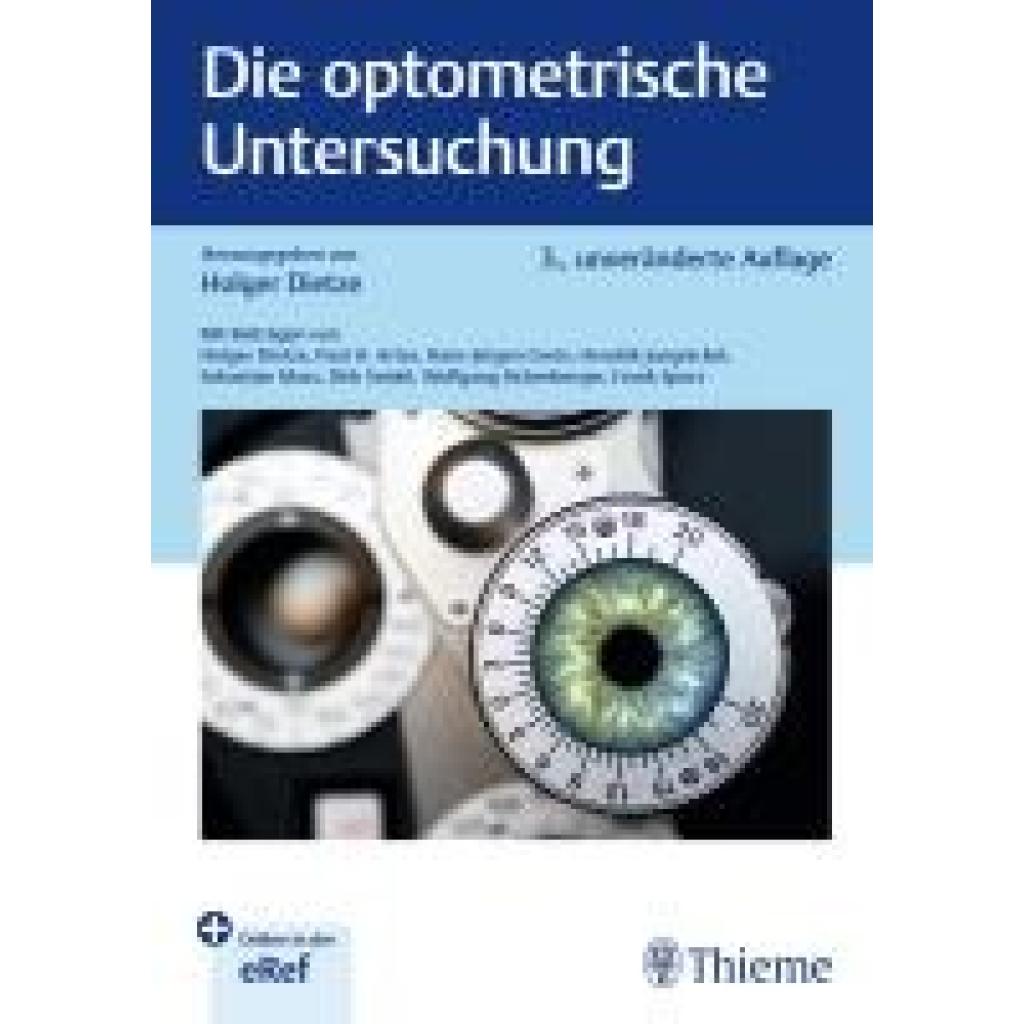
Die optometrische UntersuchungDie optometrische Untersuchung , Alle relevanten Verfahren der optometrischen Untersuchung - Konkrete Anleitungen zur praktischen Methodendurchführung inkl. Dokumentation - Moderne Gestaltung mit Merksätzen, Praxistipps, Infoboxen, Flussdiagrammen, zahlreichen Fallbeispielen und vielen anschaulichen Abbildungen - Hilfreich für die Weiterbildung in der Augenheilkunde - Abgestimmt auf die Lehrpläne für das Studium der Augenoptik/Optometrie - Alle Kapitel mit abschließender Zusammenfassung und Multiple-Choice-Fragen Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Auflage: 3., unveränderte Auflage, Erscheinungsjahr: 20240221, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Redaktion: Dietze, Holger, Auflage: 24003, Auflage/Ausgabe: 3., unveränderte Auflage, Seitenzahl/Blattzahl: 384, Abbildungen: 348 Abbildungen, Keyword: Auge; Augenheilkunde; Augenoptik; Fachhochschule; Masterkurs; Masterkurs /Unterrichtsmaterial; Optometrie, Fachschema: Anamnese~Medizin / Anamnese~Auge - Augenkrankheit - Augenheilkunde~Intraokular~Okulär~Ophthalmologie~Untersuchung (medizinisch)~Medizin / Spezialgebiete, Fachkategorie: Augenheilkunde~Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Untersuchung von Patienten, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 242, Breite: 176, Höhe: 24, Gewicht: 928, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000071333001 9783132456426-2 B0000071333002 9783132456426-1,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen und wie unterscheidet sie sich von anderen Formen der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Formen der Ermittlung, wie zum Beispiel Zeugenaussagen oder Indizien, liefert die forensische Untersuchung objektive und verlässliche Beweise, die vor Gericht verwendet werden können. Forensische Untersuchungen können auch dazu beitragen, unschuldige Verdächtige zu entlasten und die tatsächlichen Täter zu identifizieren, was zu einer gerechteren Justiz führt. **
-
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen, und wie unterscheidet sie sich von anderen Arten der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Arten der Ermittlung, wie beispielsweise Zeugenaussagen oder Indizien, liefert die forensische Untersuchung objektive und verlässliche Beweise, die vor Gericht verwendet werden können. Forensische Untersuchungen können auch dazu beitragen, unschuldige Verdächtige zu entlasten und die tatsächlichen Täter zu identifizieren, indem sie Fakten und Daten präsentieren, die auf wissenschaftlichen Prinzipien beruhen. Durch die Verwendung von forensischen Methoden können Ermittler auch die Umstände eines Verbrech **


Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen und wie unterscheidet sie sich von anderen Methoden der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Ermittlungsmethoden wie Zeugenaussagen oder Indizien basiert die forensische Untersuchung auf objektiven Beweisen, die vor Gericht verwendet werden können. Forensische Untersuchungen können DNA-Analysen, Ballistik, Fingerabdruckvergleiche und andere spezialisierte Techniken umfassen, die dazu beitragen, die Schuld oder Unschuld eines Verdächtigen zu bestimmen. **
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen und wie unterscheidet sie sich von anderen Formen der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Formen der Ermittlung, wie Zeugenaussagen oder Indizien, basiert die forensische Untersuchung auf objektiven und nachvollziehbaren Beweisen, die vor Gericht verwendet werden können. Forensische Untersuchungen können DNA-Analysen, Ballistik, Fingerabdruckvergleiche und andere spezialisierte Techniken umfassen, die dazu beitragen, die Schuld oder Unschuld eines Verdächtigen zu bestätigen. Durch die Verwendung von forensischen Beweisen können Ermittler die Täter identifizieren, die Umstände eines Verbre **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SPRINTIS Staffelei Holz weiß PICASSO, 22-130 cm, Leinwandständer für Ausstellung, Hochzeit und Präsentation, KiefernholzStaffelei aus Kiefernholz, geeignet für Leinwände, Glas-Magnettafeln, Klapprahmen und Bilderrahmen ; Die Staffelei PICASSO aus Kiefernholz ist ein ideales Produkt für Anfänger, Hobbykünstler oder Profis. Die Staffelei ist sehr stabil und langlebig, und lässt sich leicht zusammenklappen und verstauen, wenn sie nicht gebraucht wird. Die Höhe und Neigung der Staffelei können je nach Wunsch verändert werden, um die beste Perspektive für das Malen oder Zeichnen zu erreichen. Die Staffelei kann Leinwände unterschiedlicher Größen halten, von 22 bis 130 cm, was eine große Vielfalt an Formaten ermöglicht.31,54 €*Versand: 12,85 €Sichere Weiterleitung zum Anbieter
-
Die Aufklärung der Aufklärung, Fachbücher von Hannes KerberGotthold Ephraim Lessings doppelte Provokation als schärfster Kritiker des Christentums und zugleich Widersacher dieser Kritik. Hannes Kerbers Studie erneuert den epochalen Streit zwischen Aufklärung und Christentum. Im Zentrum steht dabei die Doppelrolle Gotthold Ephraim Lessings. Denn der Dichter und Philosoph veröffentlichte mit den Fragmenten eines Ungenannten nicht nur die schärfste jemals in deutscher Sprache vorgebrachte Kritik an der Bibel und der biblischen Religion, sondern er widersprach dieser Kritik zugleich im Namen einer rücksichtslosen Orthodoxie. Lessings doppelte Provokation findet ihren publizistischen Niederschlag im Fragmentenstreit, der philosophisch vielleicht anspruchsvollsten, theologisch jedenfalls folgenschwersten Kontroverse im Deutschland des 18. Jahrhunderts. In Kerbers sorgfältigen Interpretationen von Lessings Schriften und der Schriften seiner Gegner zeigt sich der Fragmentenstreit als eine Aufklärung der Aufklärung, die die Herausforderung des Christentums in ihrer ganzen Radikalität sichtbar macht.38,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Barbie: Duft-Shaker „Enthüllung“ – QualleMit den Barbie Slime Reveal Duft-Shaker-Puppen werden Überraschungen auf ein ganz neues, stylisches Level gehoben! Schon das Auspacken macht riesigen Spaß: Im Deckel wartet glitzernder Slime, im Becher selbst kommt eine zauberhafte Puppe zum Vorschein, dazu Überraschungs-Accessoires, die wie Eiswürfel und in bedruckten Tütchen verpackt sind. Die „Eiswürfel” lassen sich zerdrücken und immer wieder verwenden – das gehört zum Spielspaß dazu. Die Puppe mit ihrem duftenden, auffälligen, gestreiften Haar und einem besonderen Hautton ist an vielen Stellen beweglich und kann so jederzeit in genau die Super-Posen gebracht werden, die zur ausgedachten Geschichte passen. Welche Barbie-Puppe versteckt sich wohl in der Packung? Unter den Überraschungs-Accessoires warten ein duftendes, niedliches Quallen-Haustier mit Aquarium-Schlafplatz und weitere thematisch passende Teile. Mit warmem und eiskaltem Wasser lässt sich das Aussehen der Puppe immer wieder verändern. Der Shaker-Becher ist ein praktischer Aufbewahrungsort, in dem neben der Puppe auch alle Accessoires Platz finden. Das Set enthält eine Barbie Reveal Duft-Shaker-Puppe und passende Zubehörteile. Mit weiteren, separat erhältlichen Sets dieser Linie lassen sich noch süßere Geschichten nachspielen. (Verfügbarkeit kann variieren.) Die Puppe kann nicht von allein stehen. Farben und Dekorationen können abweichen. Ab 3 Jahren geeignet.23,69 €*Versand: 5,99 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Gelebte AufklärungGelebte Aufklärung , Johann Georg Sulzers Werk umfasst eine erstaunliche thematische Bandbreite. Geradezu beispielhaft spiegelt es ästhetische, philosophische, kunsttheoretische, pädagogische, naturwissenschaftliche und literaturkritische Positionen, Diskurse und Debatten seiner Epoche wider. Dieser Band diskutiert Sulzer und dessen uvre sowohl im historischen Kontext als auch mit Blick auf aktuelle Fragestellungen der Forschung disziplinen-, medien- und gattungsübergreifend. Unter dem Schlagwort einer ¿gelebten¿ Aufklärung, das ausdrücklich auch auf eine anthropologische und praktische Dimension von Sulzers Werk zielt, widmen sich die Beiträge einzelnen Quellenbeständen, Schriften, Werken, Sammlungs- und Bildobjekten und verorten Sulzer in gelehrten, kulturellen und sozialen Praktiken seiner Zeit. , Messgeräte & Anzeige > Innenausstattung , Erscheinungsjahr: 20240408, Redaktion: Décultot, Elisabeth~Kittelmann, Jana, Seitenzahl/Blattzahl: 329, Abbildungen: 9 schwarz-weiße und 6 farbige Abbildungen, Keyword: 18. Jahrhundert; Dichtungstheorie; Geselligkeit; Johann Georg Sulzer; Kunsttheorie; Naturforschung; Praxeologie; Pädagogik; Wissensgeschichte; Ästhetik, Fachschema: Kunst / Theorie, Philosophie, Psychologie, Soziologie~Literaturwissenschaft~Aufklärung (Epoche)~Philosophie / 17.-18. Jahrhundert~Ästhetik~Ethik~Ethos~Philosophie / Ethik, Fachkategorie: Kunsttheorie~Abendländische Philosophie: Aufklärung~Ästhetik~Ethik und Moralphilosophie, Warengruppe: HC/Geisteswissenschaften allgemein, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Blätteranzahl: 329 Blätter, Länge: 222, Breite: 159, Höhe: 28, Gewicht: 618, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik,62,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Die optometrische UntersuchungDie optometrische Untersuchung , Alle relevanten Verfahren der optometrischen Untersuchung - Konkrete Anleitungen zur praktischen Methodendurchführung inkl. Dokumentation - Moderne Gestaltung mit Merksätzen, Praxistipps, Infoboxen, Flussdiagrammen, zahlreichen Fallbeispielen und vielen anschaulichen Abbildungen - Hilfreich für die Weiterbildung in der Augenheilkunde - Abgestimmt auf die Lehrpläne für das Studium der Augenoptik/Optometrie - Alle Kapitel mit abschließender Zusammenfassung und Multiple-Choice-Fragen Jederzeit zugreifen: Der Inhalt des Buches steht Ihnen ohne weitere Kosten digital in der Wissensplattform eRef zur Verfügung (Zugangscode im Buch). Mit der kostenlosen eRef App haben Sie zahlreiche Inhalte auch offline immer griffbereit. , Reiningungssets > Autopflege & Aufbereitung , Auflage: 3., unveränderte Auflage, Erscheinungsjahr: 20240221, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Beilage: Mixed Media Product, Redaktion: Dietze, Holger, Auflage: 24003, Auflage/Ausgabe: 3., unveränderte Auflage, Seitenzahl/Blattzahl: 384, Abbildungen: 348 Abbildungen, Keyword: Auge; Augenheilkunde; Augenoptik; Fachhochschule; Masterkurs; Masterkurs /Unterrichtsmaterial; Optometrie, Fachschema: Anamnese~Medizin / Anamnese~Auge - Augenkrankheit - Augenheilkunde~Intraokular~Okulär~Ophthalmologie~Untersuchung (medizinisch)~Medizin / Spezialgebiete, Fachkategorie: Augenheilkunde~Medizinische Spezialgebiete, Warengruppe: HC/Medizin/Andere Fachgebiete, Fachkategorie: Untersuchung von Patienten, Sender’s product category: BUNDLE, Verlag: Georg Thieme Verlag, Verlag: Georg Thieme Verlag, Länge: 242, Breite: 176, Höhe: 24, Gewicht: 928, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Genre: Mathematik/Naturwissenschaften/Technik/Medizin, Beinhaltet: B0000071333001 9783132456426-2 B0000071333002 9783132456426-1,70,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen und wie unterscheidet sie sich von anderen Formen der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Formen der Ermittlung, wie zum Beispiel Zeugenaussagen oder Indizien, liefert die forensische Untersuchung objektive und verlässliche Beweise, die vor Gericht verwendet werden können. Forensische Untersuchungen können auch dazu beitragen, unschuldige Verdächtige zu entlasten und die tatsächlichen Täter zu identifizieren, was zu einer gerechteren Justiz führt. **
-
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen, und wie unterscheidet sie sich von anderen Arten der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Arten der Ermittlung, wie beispielsweise Zeugenaussagen oder Indizien, liefert die forensische Untersuchung objektive und verlässliche Beweise, die vor Gericht verwendet werden können. Forensische Untersuchungen können auch dazu beitragen, unschuldige Verdächtige zu entlasten und die tatsächlichen Täter zu identifizieren, indem sie Fakten und Daten präsentieren, die auf wissenschaftlichen Prinzipien beruhen. Durch die Verwendung von forensischen Methoden können Ermittler auch die Umstände eines Verbrech **
-
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen und wie unterscheidet sie sich von anderen Methoden der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Ermittlungsmethoden wie Zeugenaussagen oder Indizien basiert die forensische Untersuchung auf objektiven Beweisen, die vor Gericht verwendet werden können. Forensische Untersuchungen können DNA-Analysen, Ballistik, Fingerabdruckvergleiche und andere spezialisierte Techniken umfassen, die dazu beitragen, die Schuld oder Unschuld eines Verdächtigen zu bestimmen. **
-
Welche Rolle spielt die forensische Untersuchung bei der Aufklärung von Verbrechen und wie unterscheidet sie sich von anderen Formen der Ermittlung?
Die forensische Untersuchung spielt eine entscheidende Rolle bei der Aufklärung von Verbrechen, da sie wissenschaftliche Methoden und Techniken verwendet, um Beweise zu sammeln, zu analysieren und zu interpretieren. Im Gegensatz zu anderen Formen der Ermittlung, wie Zeugenaussagen oder Indizien, basiert die forensische Untersuchung auf objektiven und nachvollziehbaren Beweisen, die vor Gericht verwendet werden können. Forensische Untersuchungen können DNA-Analysen, Ballistik, Fingerabdruckvergleiche und andere spezialisierte Techniken umfassen, die dazu beitragen, die Schuld oder Unschuld eines Verdächtigen zu bestätigen. Durch die Verwendung von forensischen Beweisen können Ermittler die Täter identifizieren, die Umstände eines Verbre **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.